¿Tu Wi-Fi empresarial es realmente seguro?
Una red Wi-Fi empresarial mal configurada puede convertirse en la puerta de entrada a toda la infraestructura tecnológica de una organización. Sin embargo, muchas empresas siguen utilizando configuraciones por defecto, contraseñas débiles o redes de invitados sin segmentar, convencidas de que este tipo de incidentes sólo afectan a las grandes compañías. La realidad es muy distinta y hoy cualquier pyme, despacho profesional, comercio, clínica, hotel o empresa industrial depende de su red Wi-Fi corporativa para desarrollar su actividad diaria. Equipos portátiles, teléfonos corporativos, impresoras, cámaras IP, dispositivos IoT o terminales de punto de venta conviven conectados a la misma infraestructura. Y precisamente por eso, proteger el Wi-Fi de la empresa ya no es una recomendación, sino una necesidad. Con frecuencia, muchas incidencias de seguridad podrían haberse evitado simplemente

El camino hacia un desarrollo seguro y medible con OWASP
Escribir código seguro es una cultura En muchas organizaciones, la seguridad del software sigue siendo una comprobación de última hora. Se ejecuta un pentest antes de producción, se añade algún análisis automático al pipeline de CI/CD y, con suerte, se revisa manualmente el código. Este enfoque suele traducirse en vulnerabilidades descubiertas cuando ya son costosas de corregir, retrasos en los proyectos y equipos de desarrollo que ven la seguridad como un obstáculo más que como una capacidad integrada en su trabajo diario. El problema no suele ser falta de voluntad, sino falta de estructura. Entonces, ¿Cómo defines qué significa “desarrollo seguro” para tu organización? ¿Cómo mides si estás mejorando? ¿Por dónde empiezas sin paralizar la entrega de software? OWASP, la referencia mundial en seguridad de aplicaciones, ofrece dos
Confidencialidad, integridad y disponibilidad: los tres pilares sobre los que se construye una estrategia de ciberseguridad
¿Qué riesgos asume mi organización si no gestiona correctamente la ciberseguridad y cómo puedo reducirlos? Una parada de sistemas, una fuga de datos o un ransomware pueden detener la actividad de una organización durante días, generar pérdidas económicas significativas y afectar a la confianza de los clientes y los ciudadanos. Por eso la ciberseguridad ya no se considera una cuestión exclusivamente tecnológica. Se ha convertido en un elemento estratégico para garantizar la continuidad del negocio, proteger la información y reducir riesgos operativos. ¿Cuál es realmente el objetivo de la ciberseguridad y sobre qué principios se construye? Hablar de ciberseguridad con alguien que no viene del sector técnico suele terminar en la misma conversación: antivirus, firewall, hackers con capucha. La realidad es bastante más compleja, y también bastante más
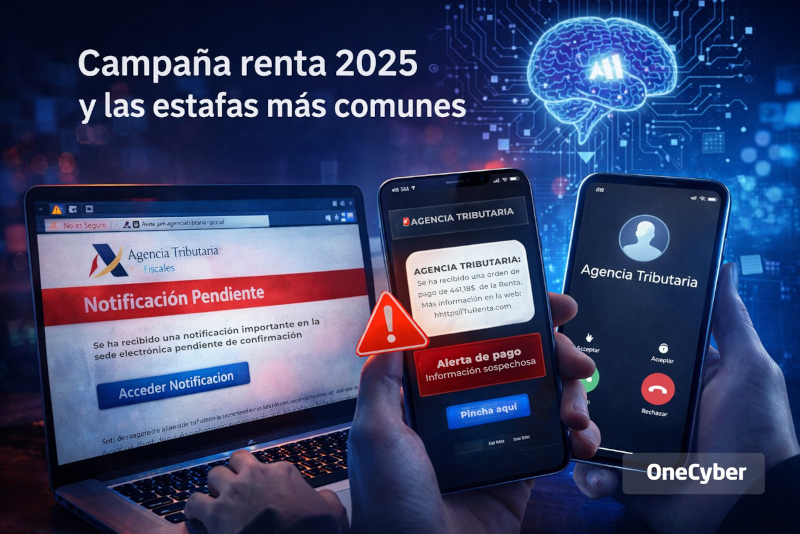
Campaña de la Renta 2025 y las estafas electrónicas que acechan a los contribuyentes
La campaña arranca y los ciberdelincuentes ya están preparados Se abre oficialmente la campaña de la Renta 2025. Hasta el 30 de junio, casi
La amenaza silenciosa que más crece en 2025 Mientras muchas organizaciones centran su estrategia defensiva en ransomware y ataques de denegación de servicio, hay
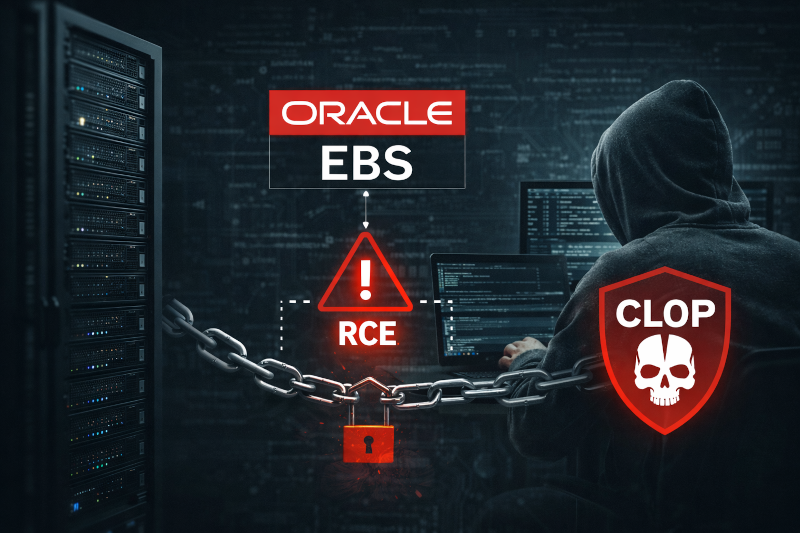
Cadena de suministro y software corporativo inseguro
El caso de Oracle E-Business Suite (EBS) y la explotación masiva por Cl0p En las últimas semanas se ha observado una campaña de explotación
¿Tu Wi-Fi empresarial es realmente seguro?
Una red Wi-Fi empresarial mal configurada puede convertirse en la puerta de entrada a toda la infraestructura tecnológica de una organización. Sin embargo, muchas empresas siguen utilizando configuraciones por defecto,
El camino hacia un desarrollo seguro y medible con OWASP
Escribir código seguro es una cultura En muchas organizaciones, la seguridad del software sigue siendo una comprobación de última hora. Se ejecuta un pentest antes de producción, se añade algún
¿Qué riesgos asume mi organización si no gestiona correctamente la ciberseguridad y cómo puedo reducirlos? Una parada de sistemas, una fuga de datos o un ransomware pueden detener la actividad